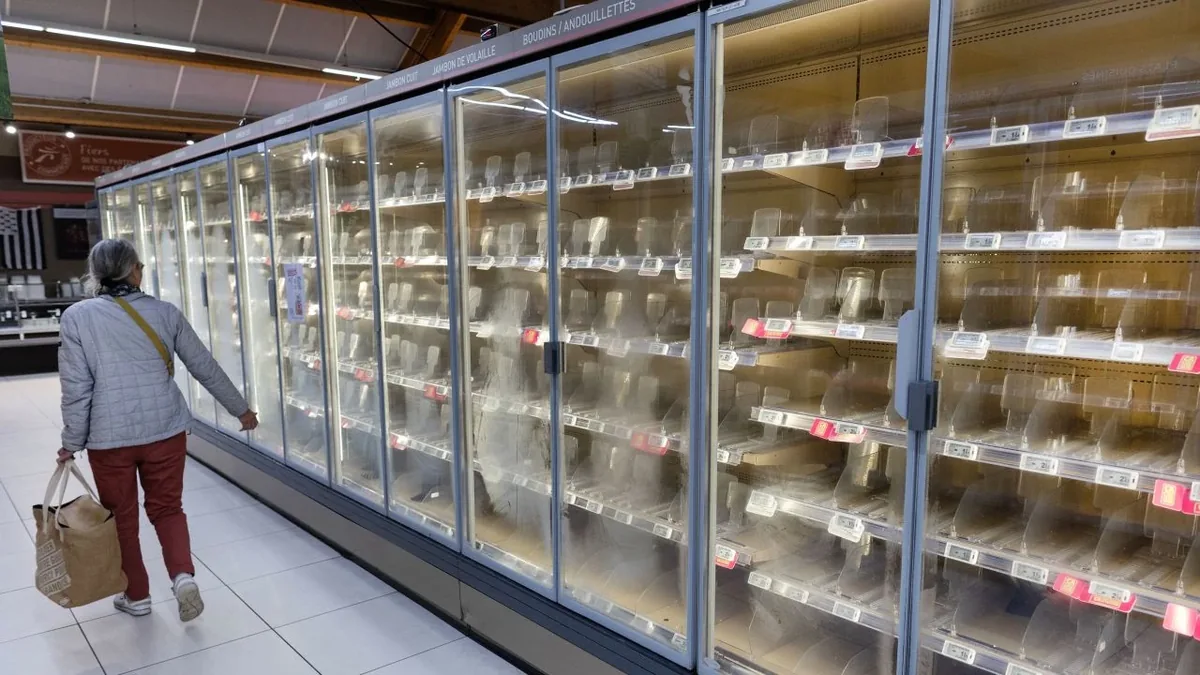
Diciamocelo: quando immaginiamo un attacco hacker pensiamo a password rubate, conti svuotati, al massimo la tua mail finita in vendita su qualche forum oscuro. Nessuno aveva messo in conto lo scenario in cui un tizio senza volto, da chissà dove, ti scioglie il gelato. Eppure eccoci qua: nella notte tra domenica 11 e lunedì 12 ottobre qualcuno ha preso il controllo dei banchi frigo di centinaia di supermercati francesi e li ha trasformati in forni. Letteralmente.
La procura di Parigi ha parlato di un attacco «di grande ampiezza» che ha colpito i frigoriferi connessi di diverse grandi catene alimentari in tutta la Francia, con perdite di cibo e, sì, anche principi di incendio. Il primo ministro Sébastien Lecornu ha chiesto all'ANSSI, l'agenzia nazionale per la cybersicurezza, di indagare. Il messaggio implicito è chiaro: non è più una storia di nerd, è una questione di Stato.
Sbrinamento infinito, modalità sauna
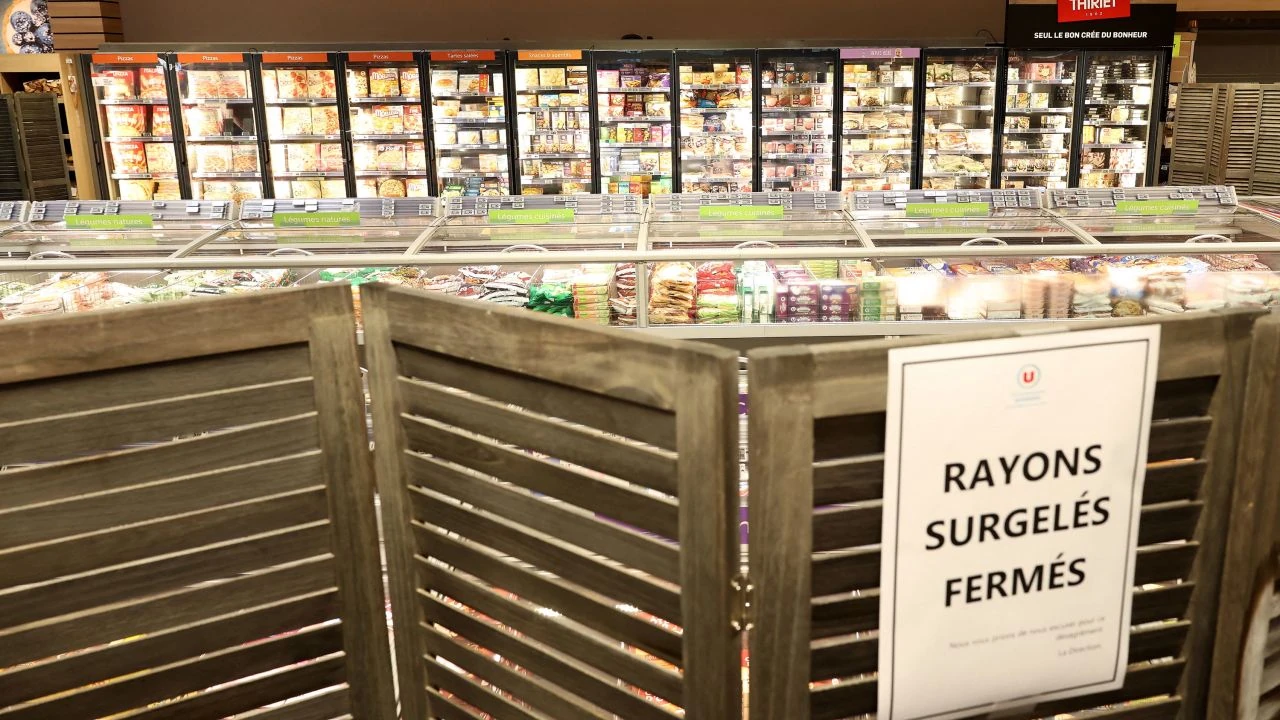
Il trucco, a modo suo, è quasi elegante nella sua cattiveria. Gli attaccanti non hanno spento niente: hanno avviato lo sbrinamento, la funzione che normalmente scalda per poco tempo le serpentine per togliere il ghiaccio, e l'hanno lasciata andare all'infinito. Risultato: temperature fino a 50 gradi per circa sei ore, prima che qualcuno se ne accorgesse. Surgelati, latticini, carne, pesce: tutto da buttare.
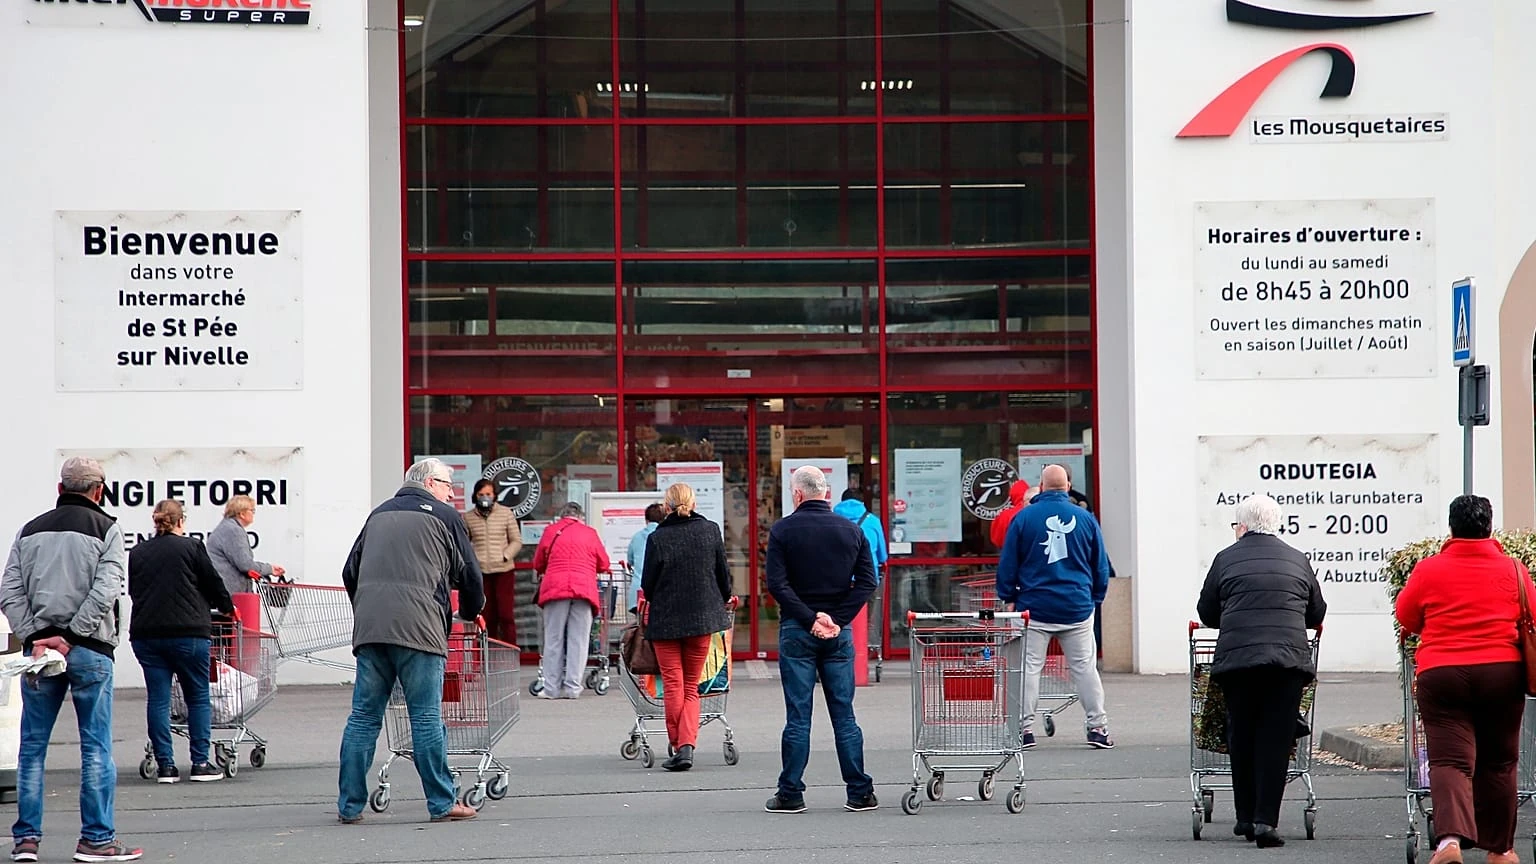
Il conto, per ora, è un mosaico di numeri che non tornano mai del tutto. Les Mousquetaires, il gruppo di Intermarché, parla di circa 150 negozi colpiti; secondo i dati AFP ripresi da Il Post i punti vendita Intermarché e Netto toccati sarebbero almeno 300. Quasi 100 i negozi di Coopérative U, 80 i supermercati Carrefour, circa il 5% dei punti vendita Monoprix, più un numero imprecisato di E.Leclerc. Un Intermarché di Haguenau, in Alsazia, ha perso 50mila euro di surgelati; un Leclerc di Wasselonne circa 220mila euro tra freschi e congelati. L'amministratore delegato di Intermarché, Thierry Cotillard, ha detto a BFMTV che la botta complessiva vale «decine di milioni di euro in un solo giorno».
E poi c'è l'immagine che riassume tutto meglio di qualsiasi comunicato: a Parigi, davanti a un Intermarché del centro, il personale buttava carrelli interi di surgelati sciolti in un cassone, con il gelato liquefatto che colava dalle vaschette rotte sul marciapiede. Il cyberpunk ce l'avevano venduto con i neon e gli impianti cibernetici. Invece è un dipendente che spinge una montagna di bastoncini di pesce scongelati verso la spazzatura.
Il colpevole perfetto: un firmware vecchio
Secondo una fonte vicina a Lecornu, l'ANSSI ha individuato una vulnerabilità nel software della danese Danfoss, che produce i sistemi usati da moltissime catene per gestire da remoto celle frigo e banchi. Funziona così: i reparti freddi di un supermercato sono governati da centraline collegate a internet, così che i tecnici della manutenzione possano regolarle da qualsiasi posto. Comodissimo. Anche per chi la manutenzione non la deve fare.
La risposta di Danfoss è un piccolo capolavoro di comunicazione aziendale: le unità colpite «usavano un firmware obsoleto», e l'azienda aveva «da tempo raccomandato» ai clienti di aggiornarle e di passare ai sistemi di nuova generazione. Traduzione: ve l'avevamo detto. E in effetti di segreto non c'era niente: il 9 agosto i ricercatori di Team82, la divisione di ricerca della società di sicurezza Claroty, avevano pubblicato un'analisi sulle falle del controller Danfoss AK-SM 800A, che permettevano di aggirare l'autenticazione ed eseguire codice sui dispositivi. Le patch c'erano. Il problema è che molti degli apparecchi colpiti, dice la stessa Danfoss, erano roba legacy che gli aggiornamenti non li riceve più.
È la stessa storia di sempre, solo con il ghiaccio al posto dei dati: un dispositivo che nessuno guarda, collegato a internet perché è comodo, mai aggiornato perché «tanto funziona». Il famoso Internet of Things, che doveva renderci la vita più facile, si conferma soprattutto l'Internet delle Porte Lasciate Aperte. Se avete ancora il frigo smart con la app che non aprite dal 2021, ecco, magari dateci un'occhiata.
Solo Francia? Forse no
Il governo francese dice di essere in contatto con i partner europei perché altri paesi potrebbero essere coinvolti. Félix Aimé, analista di Sekoia, sostiene che anche Spagna, Portogallo, Polonia, Germania e Belgio siano stati toccati. Nello stesso giorno l'olandese Ahold Delhaize (quella di Albert Heijn) ha messo offline diversi sistemi per un «problema di sicurezza»: app e consegne a domicilio ferme, prezzi sulle etichette elettroniche sballati, e persino alcuni siti delle sue catene americane in tilt. L'azienda però dice che non c'è motivo di collegare le due cose. Tenetelo a mente, ma senza correre alle conclusioni.
C'è anche un precedente curioso: CNN ricorda che a fine agosto una dozzina di spacci militari americani avevano avuto disservizi molto simili, con frigoriferi andati in tilt e cibo perso. Coincidenza? Prova generale? Al momento nessuno lo sa, e l'attacco non è stato rivendicato.
Chi è stato? Il grande vuoto
Ed è qui che la storia si fa scomoda. Non ci sono riscatti dichiarati, nessun messaggio, nessun gruppo che si prende il merito. Solo danni. Il contesto lo conosciamo: il mese scorso Emmanuel Macron aveva ordinato misure per proteggere le infrastrutture critiche francesi dagli «attacchi ibridi» russi. Ma, almeno per ora, nessuna autorità ha attribuito l'attacco a qualcuno, e fare il gioco del colpevole a caso è il modo migliore per sbagliare. Quello che si può dire è un'altra cosa: chi l'ha fatto ha scelto un bersaglio che non tocca la privacy di nessuno ma tocca il carrello della spesa di tutti. «Prendere di mira apparecchiature essenziali per la conservazione dei prodotti freschi e per l'approvvigionamento alimentare dei francesi è di estrema gravità e senza precedenti», ha scritto su X Dominique Schelcher, capo di Coopérative U.
Intermarché, intanto, ha già fatto notare un dettaglio deliziosamente burocratico: molte polizze assicurative non coprono questo tipo di incidente. Perché nessuno, scrivendo i contratti, aveva pensato di dover assicurare il gelato contro un hacker. Adesso ci penseranno.
La morale (che nessuno applicherà)
Dopo ASOS che manda ai clienti la notifica «siamo stati hackerati» e gli screenshot letti da sconosciuti, ci eravamo abituati all'idea che un attacco informatico ti rubi qualcosa. Questo invece rompe qualcosa nel mondo fisico: tonnellate di cibo buttato in un'epoca in cui lo spreco alimentare dovrebbe essere peccato capitale, negozi con i reparti chiusi, gente che va a fare la spesa e trova le vetrine vuote. Tutto per un firmware che nessuno aveva aggiornato.
La lezione sarebbe semplice: se un oggetto è connesso, va trattato come un computer, con aggiornamenti, controlli e qualcuno che se ne occupa davvero. La realtà è che ce lo diremo per una settimana, poi la centralina tornerà nello sgabuzzino con la spia verde accesa e la password di fabbrica. Fino al prossimo gelato sciolto.
Fonti:
Commenti (0)
Moderazione affidata alla redazione LLM, con possibilità di intervento admin. Firma anonima accettata; niente insulti né maiuscole compulsive.
Ancora nessun commento.