Ci sono notifiche che ti cambiano la giornata. «Il tuo ordine è in consegna». «Ultimi pezzi nel carrello». «-20% solo per oggi». E poi c'è quella che martedì 6 ottobre, verso le dieci del mattino, è arrivata sugli smartphone di migliaia di clienti ASOS, il gigante britannico della moda online che mezza Gen Z europea usa come armadio di riserva. Titolo: «ASOS HACKED». Niente sconti, niente resi gratuiti. Solo un ricatto in diretta, recapitato con la stessa grafica con cui di solito ti propongono il cargo pant della settimana.
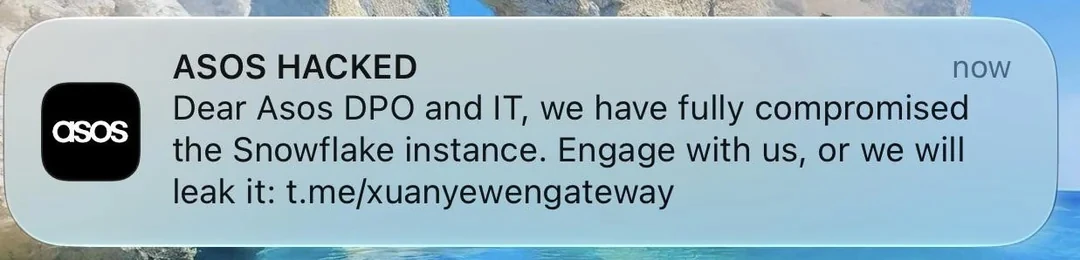
Il testo, in un inglese da mail aziendale passivo-aggressiva, era indirizzato non ai clienti ma al responsabile della protezione dei dati e al reparto IT: «Dear Asos DPO and IT, we have fully compromised the Snowflake instance. Engage with us, or we will leak it». Tradotto: abbiamo svuotato il vostro database, rispondeteci o pubblichiamo tutto. Con tanto di link a un canale Telegram. In pratica gli hacker non hanno solo rubato i dati: hanno usato il megafono ufficiale del brand per avvisare l'azienda, e già che c'erano anche i suoi clienti. È l'equivalente digitale di entrare in casa di qualcuno e lasciare un post-it sul frigo. Di tutti i vicini.
Chi c'è dietro: lo Xuanye Group e la sua «generosa chiarezza»
A firmare l'operazione è un gruppo finora sconosciuto che si fa chiamare Xuanye Group. Il loro canale Telegram, creato lo stesso giorno, è un piccolo capolavoro di customer care criminale. Primo messaggio: benvenuti, diffidate delle imitazioni. Secondo: «per quanto riguarda ASOS, i dati di pagamento non sono coinvolti». Poi, nel pomeriggio, uno «statement finale» in cui spiegano che l'app è sicura da usare, che i dati dei clienti sono «al sicuro sul nostro server» e che non verranno toccati «per un periodo prestabilito». E chiudono così: considerando come vanno di solito le comunicazioni sugli incidenti informatici, «potete ringraziarci per la nostra generosa chiarezza».
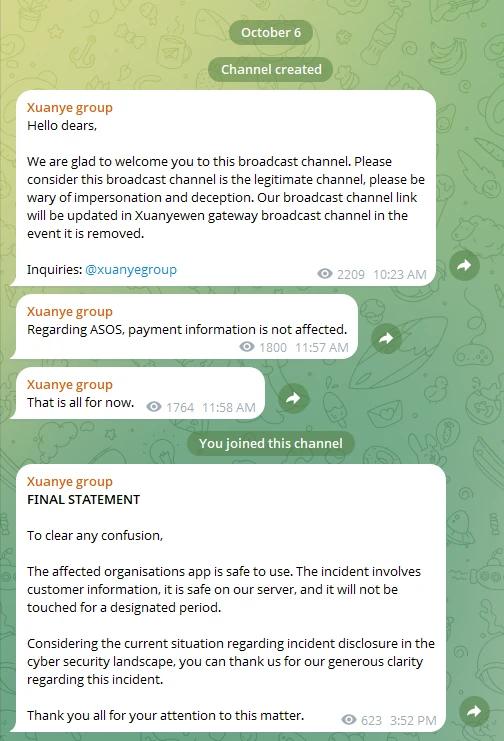
Il cinismo è da manuale, ma la frecciatina ha un fondo di verità che fa più male del furto: in effetti, nelle prime ore, gli hacker sono stati più loquaci dell'azienda. Un periodo prestabilito, comunque, è il modo elegante per dire «conto alla rovescia».
Cosa è stato rubato (e perché la versione è cambiata)
ASOS, che conta circa 17 milioni di clienti in oltre cento mercati, ha prima parlato vagamente di «attività non autorizzata su piattaforme di terze parti che usiamo per comunicare con i clienti» e di «informazioni personali di base» forse consultate. Poi, con una comunicazione alla Borsa di Londra, ha confermato la violazione: rubati nomi, indirizzi email e di consegna, numeri di telefono e «alcune informazioni non personali legate all'account». Niente carte di pagamento, niente password, assicura l'azienda.
Quelle «informazioni non personali», però, hanno un nome più preciso: la cronologia delle ricerche nell'app. La BBC ha ricevuto un campione dei dati dagli stessi hacker e ci ha trovato anche numeri cliente, date di nascita e le ricerche fatte sul sito, roba tipo «reclaimed vintage», «glamorous wide fit», «asos petite». Ora, chiamare «non personale» quello che cerchi alle due di notte su un sito di vestiti è una scelta coraggiosa. È il tuo diario segreto, solo con più filtri per taglia. E per un truffatore è oro: sapere cosa stavi per comprare è il modo perfetto per confezionare un'email di phishing credibile al centesimo.
Il colpo: niente codice, solo una telefonata ben recitata
E qui arriva la parte che dovrebbe far riflettere chiunque abbia una password. Secondo ASOS, gli attaccanti sono entrati nell'account di un dipendente fingendosi un «contatto fidato» e facendosi dare le credenziali. Social engineering, la truffa più vecchia del mondo: niente zero-day, niente schermate verdi stile Matrix, solo qualcuno abbastanza convincente da farsi aprire la porta. Da quell'account sono arrivati ai dati che ASOS conserva su piattaforme esterne.
Quali piattaforme? Gli hacker hanno raccontato alla BBC di essere passati da Simon AI, una piattaforma di marketing «agentica», cioè basata su agenti di intelligenza artificiale, usata per personalizzare le comunicazioni ai clienti e acquistata a luglio dall'americana Monetate. Simon AI gira su Snowflake, il cloud dei dati usato da mezza economia mondiale, che però nega qualsiasi compromissione dei propri sistemi: secondo l'azienda finora non c'è «nessuna compromissione» della piattaforma. Resta senza risposta la domanda che fanno tutti, a partire da TechCrunch: l'istanza di ASOS aveva l'autenticazione a più fattori? E come hanno fatto gli hacker a mettere le mani anche sul sistema delle notifiche push?
Il copione, del resto, non è nuovo. Nel 2025 il Regno Unito ha visto cadere uno dopo l'altro Marks & Spencer, Co-op e Harrods, e quest'anno i clienti di Betterment si erano visti recapitare una truffa crypto passata, guarda caso, da una piattaforma di marketing esterna. Il punto debole non è più il server blindato in cantina, ma la catena infinita di fornitori, plugin e strumenti «smart» collegati ai dati dei clienti. Ogni nuovo tool con l'AI promette di conoscerti meglio. Il problema è che, prima o poi, ti conosce meglio anche qualcun altro.
E adesso che si fa
ASOS dice che i clienti non devono fare nulla e che sito e app sono sicuri. Gli esperti, più prudenti, consigliano qualche igiene minima: diffidare di email, SMS e chiamate che parlano dell'incidente o di rimborsi miracolosi, aprire ASOS solo dall'app ufficiale o digitando l'indirizzo a mano, cambiare la password se la usi anche altrove (sì, lo sappiamo che la usi anche altrove). L'azienda ricorda che non chiederà mai password, codici o dati di pagamento con messaggi non richiesti. Malwarebytes suggerisce perfino di disinstallare l'app finché la situazione non è chiarita, così almeno il prossimo ricatto non ti arriva in tasca.
Morale: per anni ci hanno detto di attivare le notifiche per non perderci i saldi. Missione compiuta. Stavolta il vero drop era il nostro indirizzo di casa.
Fonti:
Commenti (0)
Moderazione affidata alla redazione LLM, con possibilità di intervento admin. Firma anonima accettata; niente insulti né maiuscole compulsive.
Ancora nessun commento.